

وبلاگ
تفاوت آنتی ویروس سازمانی با EDR چیست؟
بسیاری از سازمانها سالها با یک آنتیویروس مرکزی کارشان را پیش بردهاند و حالا با واژه EDR روبهرو میشوند. سؤال اصلی معمولاً این است که EDR دقیقاً چه چیزی اضافه میکند و آیا برای شرکت من لازم است. پاسخ به وضعیت سازمان بستگی دارد. برای تصمیم درست باید اول تفاوت این رویکردها را شناخت، و مشورت با تیمهایی مثل گروه آتنا، نماینده رسمی کسپرسکای، میتواند این مقایسه را به شرایط واقعی هر سازمان نزدیکتر کند.
سه اصطلاح که اغلب با هم قاطی میشوند
آنتیویروس سنتی
آنتیویروس سنتی بر پیشگیری تکیه دارد. فایلها را با نمونههای شناختهشده بدافزار مقایسه میکند و اگر مطابقت پیدا کرد، آن را مسدود یا قرنطینه میکند. نسخههای سازمانی یک کنسول مرکزی برای مدیریت و گزارشگیری هم دارند. برای تهدیدهای رایج و شناختهشده هنوز کارآمد است.
Endpoint Protection
Endpoint Protection، که در منابع انگلیسی با عنوان EPP هم دیده میشود، یک بسته است. کنار موتور ضدبدافزار، معمولاً کنترل برنامهها و دستگاههای جانبی، حفاظت وب و ایمیل و ابزارهای مدیریت آسیبپذیری هم دارد. تمرکزش هنوز بر این است که تهدید قبل از اجرا متوقف شود.
EDR
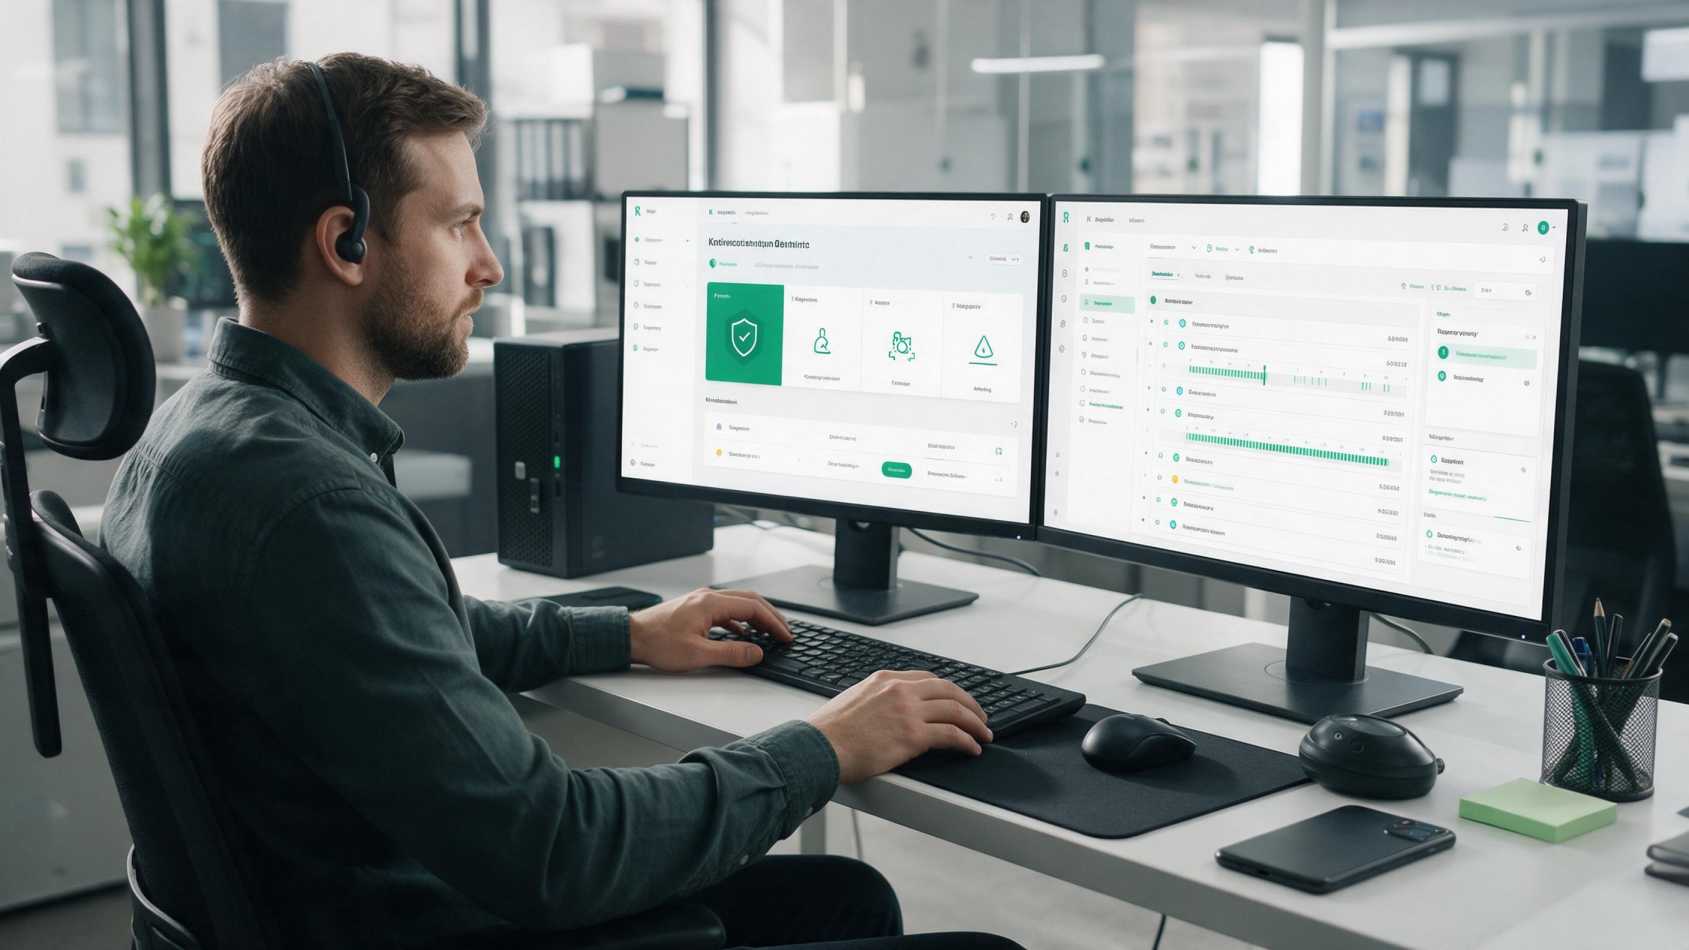
EDR یعنی تشخیص و پاسخ در سطح دستگاه. منطقش این است که هیچ لایه پیشگیری صددرصد نیست و بخشی از حملهها عبور میکنند. پس فعالیت هر دستگاه را مدام ثبت میکند، رفتار مشکوک را نشان میدهد و به تیم امنیت امکان بررسی و واکنش میدهد. سندی از cert.ir هم EDR را مکمل ابزارهای پیشگیرانه معرفی میکند، نه جایگزین آنها. بسیاری از محصولات امروزی هم EDR را همراه قابلیتهای حفاظتی در یک بسته عرضه میکنند. نمونهاش کسپرسکی Next EDR Foundation است که طبق معرفی رسمی کسپرسکی، حفاظت در برابر بدافزار و باجافزار، کنترل برنامهها و دستگاهها، بررسی ریشهای حمله و پاسخ از کنسول مرکزی را کنار هم میگذارد و برای کسبوکارهای کوچک و متوسط، حتی بدون کارشناس امنیت اختصاصی، هدفگذاری شده است.
انتخاب سطح حفاظت و ملاحظات هزینه
چهار پرسش بیش از همه به تصمیم کمک میکند. تعداد و تنوع دستگاهها و سرورها چقدر است؟ تیم IT چه ظرفیتی دارد و چه کسی هشدارها را میبیند؟ اگر چند ساعت یا چند روز سیستمها از کار بیفتند یا دادهای لو برود، چه هزینهای دارد؟ و الزامات عملیاتی، مثل سیستمعاملهای موجود، گزارشگیری و مدیریت از یک کنسول، چیست؟
درباره هزینه، مقایسه فقط بر اساس قیمت هر دستگاه کافی نیست. هزینه نیروی انسانی لازم برای بهرهبرداری و هزینه خسارت احتمالی هم باید کنارش دیده شود. برای اطلاع از شرایط و قیمت آنتی ویروس کسپرسکی، بهتر است بر اساس تعداد دستگاهها و نیاز واقعی سازمان با کارشناس مشورت شود.
تفاوتها در عمل
یک مثال ساده را در نظر بگیرید. کارمندی فایلی را از ایمیل باز میکند که هنوز در هیچ فهرست بدافزار شناختهشدهای نیست. آنتیویروس مبتنی بر شناسایی فایل ممکن است آن را نبیند. اما همان فایل بلافاصله کارهایی میکند که از یک برنامه عادی انتظار نمیرود: دستوری اجرا میکند، به بخشهای حساس سیستم دست میزند یا به آدرسی ناشناخته وصل میشود. این رفتار برای یک سامانه EDR قابل توجه است.
در شناسایی بدافزار، ابزارهای پیشگیرانه معمولاً از ترکیب امضا، یادگیری ماشین و تحلیل رفتاری استفاده میکنند. EDR در تحلیل رفتار بر ثبت مداوم فعالیتهایی مثل اجرای فرایندها، تغییر فایلها و ارتباطات شبکه تکیه دارد و انحراف از الگوی عادی را علامت میزند. در بررسی رخداد، گزارش ابزار پیشگیرانه معمولاً خلاصه است، مثلاً چند تهدید دیده و مسدود شد، اما EDR کمک میکند ریشه ماجرا پیدا شود: حمله از کجا شروع شد، به چه دستگاههایی رسید و چه کرد. در پاسخ به حمله هم ابزار پیشگیرانه معمولاً به قرنطینه و مسدودسازی بسنده میکند، اما EDR میتواند دستگاه را از شبکه جدا کند، فرایند مشکوک را متوقف کند و در برخی محصولات تغییرات را برگرداند.
تواناییها و محدودیتهای هر رویکرد
ابزارهای پیشگیرانه سریعاند، منابع و نیروی انسانی کمی مصرف میکنند و بخش بزرگی از تهدیدهای روزمره را قبل از شروع متوقف میکنند. محدودیتشان این است که اگر حملهای از آنها عبور کند، دید کمی از ادامه ماجرا دارند و برای بررسی عمیق رخداد کافی نیستند.
EDR بعد از ورود تهدید دید و کنترل بیشتری میدهد، ولی روی «بعد از اجرا» کار میکند و بهتنهایی خط اول دفاع نیست. هشدارهایش هم باید کسی بررسی کند. اگر تیمی نباشد که آنها را ببیند، قابلیتهای پیشرفته عملاً بلااستفاده میمانند. به همین دلیل منابعی مثل Kaseya توصیه میکنند اغلب سازمانها هر دو لایه را داشته باشند، و اگر از صفر شروع میکنند، سراغ محصولی بروند که EDR بالغی در خود دارد. EDR جایگزین بقیه کنترلها، مثل وصلهکردن، احراز هویت قوی، پشتیبانگیری و آموزش کارکنان، هم نیست و یکی از لایههاست.
یک مثال دیگر از تفاوت کاربردی: فرض کنید در یک سازمان سی نفره، چند روز بعد از ورود یک فایل مشکوک، سرور فایل رفتار غیرعادی نشان میدهد. با یک ابزار پیشگیرانه معمولاً فقط میدانید چه چیزی مسدود شده است. با EDR میتوان دید فایل اول روی کدام کامپیوتر اجرا شده، از آنجا به کدام سرورها وصل شده و آیا هنوز دستگاه دیگری درگیر است. این اطلاعات تصمیمگیری درباره جداسازی دستگاهها و تغییر رمزها را بسیار سریعتر و دقیقتر میکند.
هر اندازه از کسبوکار چه نیازی دارد؟
کسبوکارهای کوچک
یک شرکت کوچک معمولاً تیم امنیت اختصاصی ندارد. ابزاری که هشدار فراوان و تحلیل پیچیده تولید کند برایش فایده کمی دارد. چیزی که به کارش میآید حفاظت قوی، مدیریت ساده از یک کنسول و حداقلی از قابلیت بررسی و واکنش است که یک نفر هم بتواند از آن استفاده کند.
کسبوکارهای متوسط
در سازمانهای متوسط، دستگاهها بیشترند، سرور و دسترسی از راه دور هم وجود دارد و خسارت رخداد جدیتر است. معمولاً تیم IT هست، ولی امنیت یکی از چند وظیفه آن است. این سازمانها از دیدن مسیر حمله و واکنش سریع بیشترین سود را میبرند، به شرطی که ابزار با ظرفیت تیم هماهنگ باشد. گاهی همکاری با یک شریک خدمات امنیتی برای پایش و پاسخ، بهتر از ساختن تیم داخلی است.
سازمانهای بزرگ
سازمانهای بزرگ دستگاههای متنوع، چند شعبه و الزامات انطباق دارند و معمولاً تیم امنیت مستقل یا مرکز عملیات امنیت. برای آنها بررسی عمیق، یکپارچگی با سامانههای دیگر و امکان شکار تهدید اهمیت دارد. در این مقیاس، EDR تقریباً بخش ثابتی از معماری امنیت است.
مرز این سه دسته هم دقیق نیست. شرکتی با پنجاه کامپیوتر که دادههای مالی یا اطلاعات مشتریان حساس نگهداری میکند، ممکن است ریسکی شبیه سازمان بزرگتر داشته باشد، و سازمانی با چند صد دستگاه که فقط کارهای اداری انجام میدهد، نیازش متفاوت باشد. به همین دلیل بهتر است اندازه تیم و حساسیت داده را کنار تعداد دستگاهها بسنجید، و برای انتخاب نهایی چند محصول را در محیط واقعی خودتان آزمایش کنید و ببینید هشدارها چقدر قابل فهماند و تیم چقدر میتواند با آنها کار کند.
جمعبندی
آنتیویروس سازمانی، Endpoint Protection و EDR رقیب هم نیستند. دو مورد اول تلاش میکنند حمله شروع نشود، و EDR کمک میکند اگر شروع شد، دیده و مهار شود. انتخاب درست به اندازه سازمان، توان تیم و حساسیت کسبوکار بستگی دارد، نه به اینکه کدام فناوری جدیدتر است.